DNS spoofing: cos’è e come può mettere a rischio la sicurezza aziendale
Quando apri un sito, il dispositivo deve individuare il server a cui collegarsi. Questo passaggio coinvolge il DNS, un servizio essenziale per la navigazione e per molte applicazioni aziendali.
Se le informazioni utilizzate vengono falsificate, l’utente può essere indirizzato verso una destinazione diversa da quella richiesta. Comprendere questo rischio aiuta a collocare la sicurezza della navigazione nella gestione della rete aziendale.
Il Domain Name System associa nomi di dominio, come quello di un sito, agli indirizzi utilizzati dai dispositivi per comunicare. Si può immaginare come una rubrica: il nome rende riconoscibile il servizio, l’indirizzo permette di raggiungerlo.
Le risposte possono essere memorizzate temporaneamente in una cache, così da velocizzare le richieste successive. L’affidabilità di queste informazioni contribuisce alla correttezza della navigazione.
Come funziona il DNS spoofing?
Il DNS spoofing consiste nella falsificazione delle informazioni DNS per far risolvere un nome verso un indirizzo errato. Una tecnica correlata è il DNS cache poisoning, che introduce dati falsi nella cache di un resolver e può influenzare le richieste successive.
L’obiettivo può essere condurre l’utente a un sito contraffatto, raccogliere informazioni o interrompere l’accesso a un servizio.
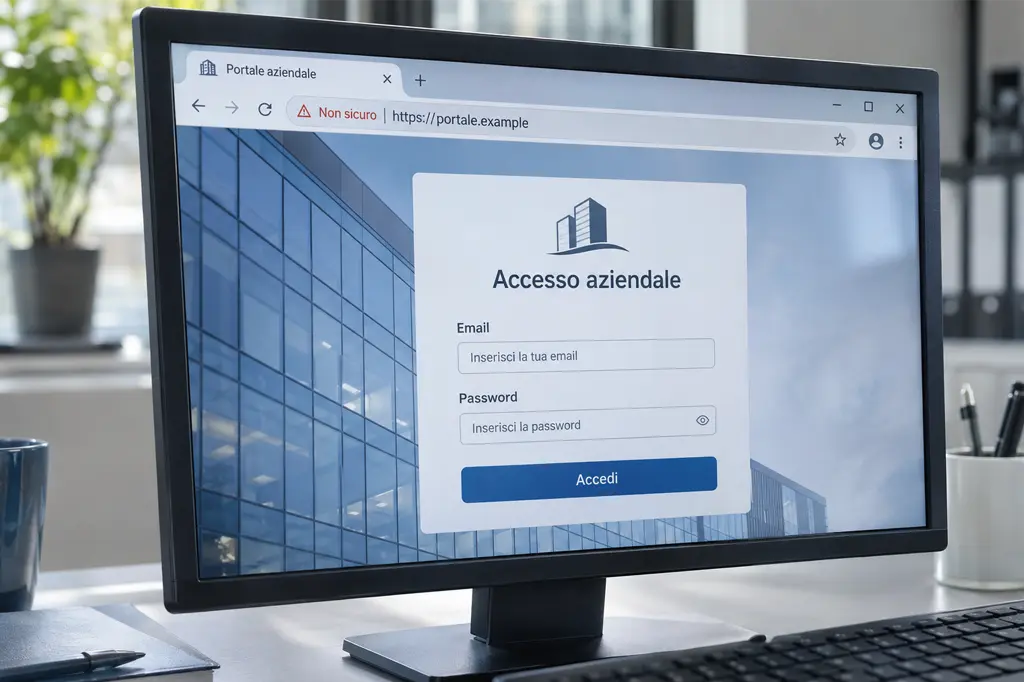
Un collaboratore tenta di raggiungere un servizio di lavoro. Un’informazione DNS falsificata indica una destinazione controllata da un attaccante, che potrebbe presentare una pagina simile a quella attesa.
Le connessioni HTTPS correttamente verificate possono ostacolare questo scenario: il sito fraudolento non dispone automaticamente di un certificato valido per il dominio richiesto. Eventuali avvisi del browser devono quindi essere presi sul serio.
Il reindirizzamento non implica che ogni attacco abbia successo: intervengono anche le protezioni del browser, del servizio e della rete.
DNS spoofing e phishing: qual è la differenza?
Nel phishing l’utente viene spesso convinto a seguire un collegamento verso una pagina fraudolenta. Nel DNS spoofing può essere alterato il meccanismo che individua la destinazione, anche quando viene richiesto il nome del servizio corretto.
I due scenari possono avere conseguenze simili, come il tentativo di sottrarre credenziali, ma richiedono controlli anche su componenti differenti. Leggi l’approfondimento «Email phishing: come riconoscerle e proteggere la tua azienda» per conoscere il primo scenario.
Quali segnali devono essere segnalati?
Un avviso sul certificato, un reindirizzamento inatteso o una pagina di accesso insolita richiedono attenzione. Non dimostrano da soli un attacco DNS: possono dipendere anche da errori o problemi di configurazione.
Evita di inserire credenziali o ignorare l’avviso. Segnala al referente IT quale servizio stavi aprendo e che cosa è comparso, così che possa verificare la causa.
Come migliorare la sicurezza DNS in azienda
La gestione comprende l’uso di resolver affidabili, l’aggiornamento dei sistemi di rete e la protezione degli accessi amministrativi. Configurazioni DNS e cambiamenti inattesi devono essere verificati dal personale incaricato.
DNSSEC permette di verificare origine e integrità delle informazioni DNS firmate, quando la catena di validazione è correttamente supportata. Il DNS cifrato protegge invece il trasporto delle richieste: svolge una funzione diversa e non sostituisce DNSSEC.
Cambiare periodicamente le password non risolve da solo il rischio di DNS spoofing. Le credenziali amministrative vanno protette insieme alle configurazioni e ai componenti coinvolti.
DNS, firewall, dispositivi e gestione degli accessi concorrono alla protezione delle attività online. Contattaci per approfondire la gestione della tua rete.
Deepfake: cosa sono e quali rischi rappresentano per le aziende
Reach out to us anytime and lets create a better future for all technology users together, forever. We are open to all types of collab offers and tons more.